
Stories
-
![رياضة]()
رياضة
RT STORIES
نائبة إنفانتينو تطالبه بكشف المستور.. وثائق سرية وفضيحة "بالوغون" في الواجهة
![نائبة إنفانتينو تطالبه بكشف المستور.. وثائق سرية وفضيحة "بالوغون" في الواجهة]() #اسأل_أكثر #Question_More
RT STORIES
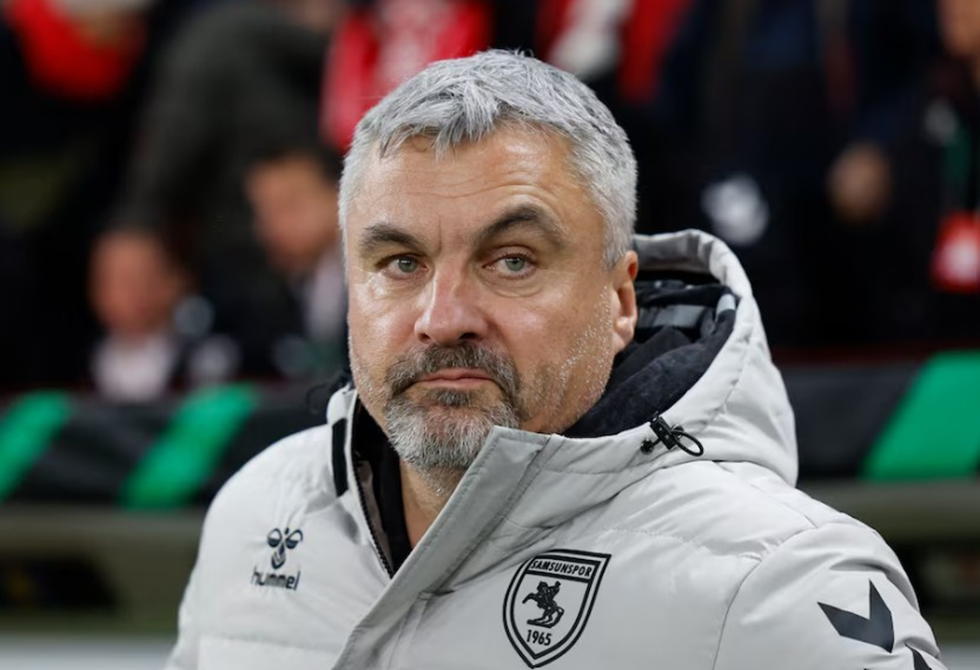
أول تعليق من مدرب طرابزون سبور الجديد بشأن طريقة توظيف صلاح
![أول تعليق من مدرب طرابزون سبور الجديد بشأن طريقة توظيف صلاح]() #اسأل_أكثر #Question_More
RT STORIES
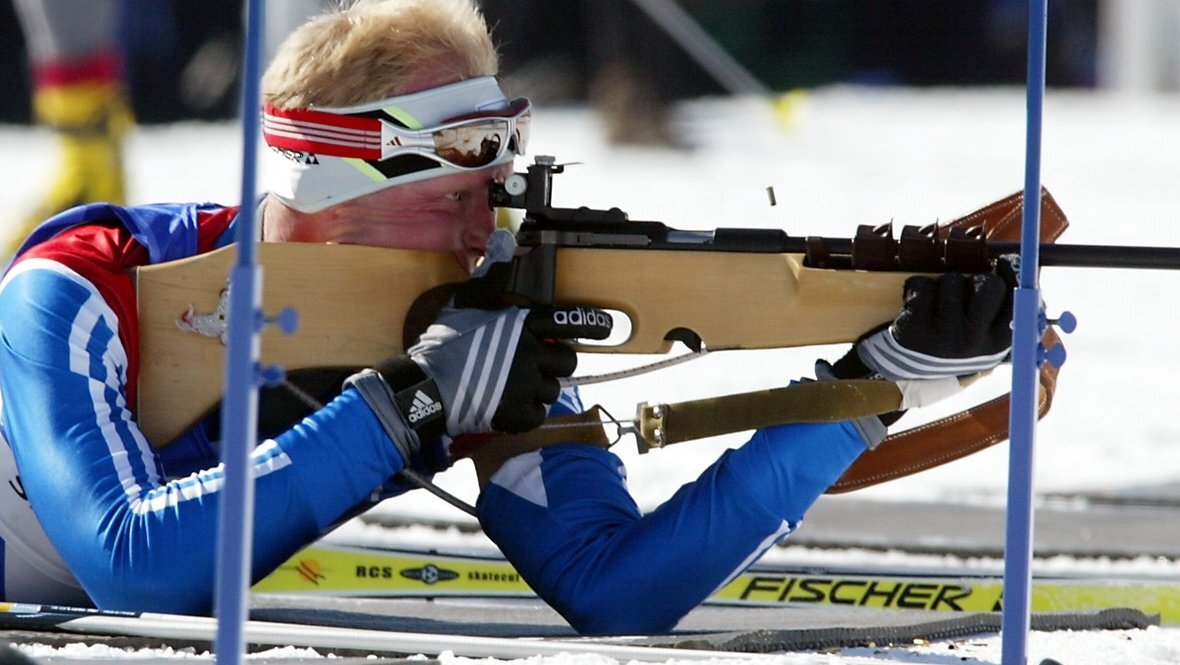
وفاة بطل البياثلون الأولمبي سيرغي تشيبيكوف عن 59 عاما
![وفاة بطل البياثلون الأولمبي سيرغي تشيبيكوف عن 59 عاما]() #اسأل_أكثر #Question_More
![رياضة]() رياضة
-
![انتخابات الدوما الروسي]()
انتخابات الدوما الروسي
RT STORIES
موسكو تفتح صناديق الاقتراع لانتخابات مجلس الدوما الروسي
![موسكو تفتح صناديق الاقتراع لانتخابات مجلس الدوما الروسي]() #اسأل_أكثر #Question_More
RT STORIES
انطلاق انتخابات مجلس الدوما الروسي
![انطلاق انتخابات مجلس الدوما الروسي]() #اسأل_أكثر #Question_More
RT STORIES
بوتين يخاطب الروس قبيل انتخابات مجلس الدوما
![بوتين يخاطب الروس قبيل انتخابات مجلس الدوما]() #اسأل_أكثر #Question_More
RT STORIES
زاخاروفا: سفارات روسيا تبذل قصارى جهدها لتأمين مراكز الاقتراع بالخارج
![زاخاروفا: سفارات روسيا تبذل قصارى جهدها لتأمين مراكز الاقتراع بالخارج]() #اسأل_أكثر #Question_More
![انتخابات الدوما الروسي]() انتخابات الدوما الروسي
-
![العملية العسكرية الروسية في أوكرانيا]()
العملية العسكرية الروسية في أوكرانيا
RT STORIES
الجيش الروسي يضرب ميناء ومركزا لوجستيا في جنوب أوكرانيا
![الجيش الروسي يضرب ميناء ومركزا لوجستيا في جنوب أوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
دونيتسك: مقتل 3 أشخاص وإصابة 10 آخرين جراء هجمات أوكرانية
![دونيتسك: مقتل 3 أشخاص وإصابة 10 آخرين جراء هجمات أوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يستهدف سفينتين تحملان معدات عسكرية لأوكرانيا
![الجيش الروسي يستهدف سفينتين تحملان معدات عسكرية لأوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
ضابط أوكراني سابق يحذر أوروبا: المرتزقة سيعودون إليكم ويجلبون لكم الحرب والفوضى
![ضابط أوكراني سابق يحذر أوروبا: المرتزقة سيعودون إليكم ويجلبون لكم الحرب والفوضى]() #اسأل_أكثر #Question_More
RT STORIES
صراع الأدلة.. تقرير جديد في موسكو يفند أكاذيب كييف حول أحداث بوتشا
![صراع الأدلة.. تقرير جديد في موسكو يفند أكاذيب كييف حول أحداث بوتشا]() #اسأل_أكثر #Question_More
![العملية العسكرية الروسية في أوكرانيا]() العملية العسكرية الروسية في أوكرانيا
-
![المواجهة الحوثية السعودية]()
المواجهة الحوثية السعودية
RT STORIES
الحوثيون: 37 غارة سعودية استهدفت محافظتين خلال الساعات الـ24 الماضية
![الحوثيون: 37 غارة سعودية استهدفت محافظتين خلال الساعات الـ24 الماضية]() #اسأل_أكثر #Question_More
RT STORIES
الحوثي ينفي استهداف مكة ويتهم السعودية بتشديدها الحصار
![الحوثي ينفي استهداف مكة ويتهم السعودية بتشديدها الحصار]() #اسأل_أكثر #Question_More
![المواجهة الحوثية السعودية]() المواجهة الحوثية السعودية
تحذير مستخدمي "أندرويد" من عملية احتيال نصية خطيرة!
وضع مستخدمو "أندرويد" في حالة تأهب بشأن رسالة نصية احتيالية خطيرة حيث يتظاهر المحتالون بأنهم شركة توصيل DHL في محاولة لتثبيت برامج ضارة على الأجهزة.
ويحتاج مالكو الهواتف الذكية التي تعمل بنظام "أندرويد" إلى مراقبة الرسائل النصية التي يتلقونها عن كثب. وحذر خبراء أمنيون من أن حملة برمجيات خبيثة جديدة تستهدف مستخدمي "أندرويد" في الولايات المتحدة وأوروبا، حيث يتظاهر المحتالون بأنهم شركة DHL عملاقة للتوصيل. وتُرسل رسالة نصية إلى الضحايا مع عنوان URL إلى موقع يطلب منهم تنزيل تطبيق DHL مزيف لنظام "أندرويد".
وبمجرد التثبيت، يكون التطبيق الضار قادرا على سرقة تفاصيل تسجيل الدخول لأي منصة مصرفية تقريبا بعد تقديم نماذج تسجيل دخول مزيفة لمستخدمي "أندرويد" لسرقة بيانات الاعتماد المهمة.
وإذا حصل المحتالون على معلومات تسجيل الدخول للخدمات المصرفية عبر الإنترنت، فسيكونون قادرين على إفراغ الحسابات المصرفية لأي مستخدم "أندرويد" مستهدف. وذلك لأن مستخدمي الهواتف المحمولة حُذروا سابقا بشأن رسائل DHL المزيفة، حيث تم إخبار الضحايا بأنه فاتهم تسليم مهم كجزء من محاولة حملهم على تنزيل برامج ضارة.
ولكن في حين أن هذه التهديدات التي أبلغ عنها لأول مرة العام الماضي كانت جزءا من حملة البرامج الضارة FluBot، فإن أحدث خطر على مستخدمي "أندرويد" يأتي من البرامج الضارة Medusa (المعروفة أيضا باسم TangleBot).

تحذير "أندرويد" جديد من هجوم شرس يستهدف سرقة جميع صورك الشخصية!
ويتم تسليم تهديد البرامج الضارة Medusa من خلال شبكة التوزيع نفسها مثل FluBot، مع كل من البرامج الضارة القادرة على سرقة تفاصيل الخدمات المصرفية عبر الإنترنت.
وإلى جانب رسائل DHL المزيفة، اكتشف الباحثون في ThreatFabric أيضا نصوصا SMS مصممة لخداع مستخدمي Amazon وAdobe لتنزيل تطبيق مزيف وخطير محمل ببرنامج TangleBot الضار.
وفي حديثهم عن الخطر عبر الإنترنت، قال خبراء منع الاحتيال والجرائم الإلكترونية: "تمكن محللو ThreatFabric من استرداد عدد الأجهزة المصابة لإحدى حملات Medusa. وفي أقل من شهر، سمح نهج التوزيع هذا لـMedusa بالوصول إلى أكثر من 1500 مستخدم. يرجى ملاحظة أن Medusa لديها العديد من شبكات الروبوت لكل حملة، مثل DHL أو Flash Player، لذلك نتوقع أن تكون الأرقام أعلى بكثير وقريبة جدا مما نلاحظه مع Cabassous. ومدعومة بميزات الوصول عن بُعد المتعددة، تشكل Medusa تهديدا خطيرا على الشؤون المالية المنظمات في المناطق المستهدفة".
وللمساعدة في الحفاظ على سلامتك، لا تقم بتنزيل تطبيقات من مصادر غير معروفة وكن حذرا من الرسائل التي تتلقاها فجأة والتي تدعي أنها من شركة ذات اسم كبير تطلب منك الرد بشكل عاجل.
وإذا لم تكن متأكدا من أي رسالة نصية تتلقاها، فيمكنك ببساطة التوجه إلى الموقع الرسمي للشركة المعنية، والاتصال بهم مباشرة واسألهم عن النص الذي أرسلته للتو.
المصدر: إكسبريس


التعليقات